角色管什么
角色按侧边栏的功能模块划分,决定成员能用哪些功能、有哪些管理能力。能看到哪些文档、文件,始终只由内容本身的节点共享设置决定——角色不会越过共享权限,共享权限也不会因为角色高就自动变宽。
演示环境 · 组织架构与角色
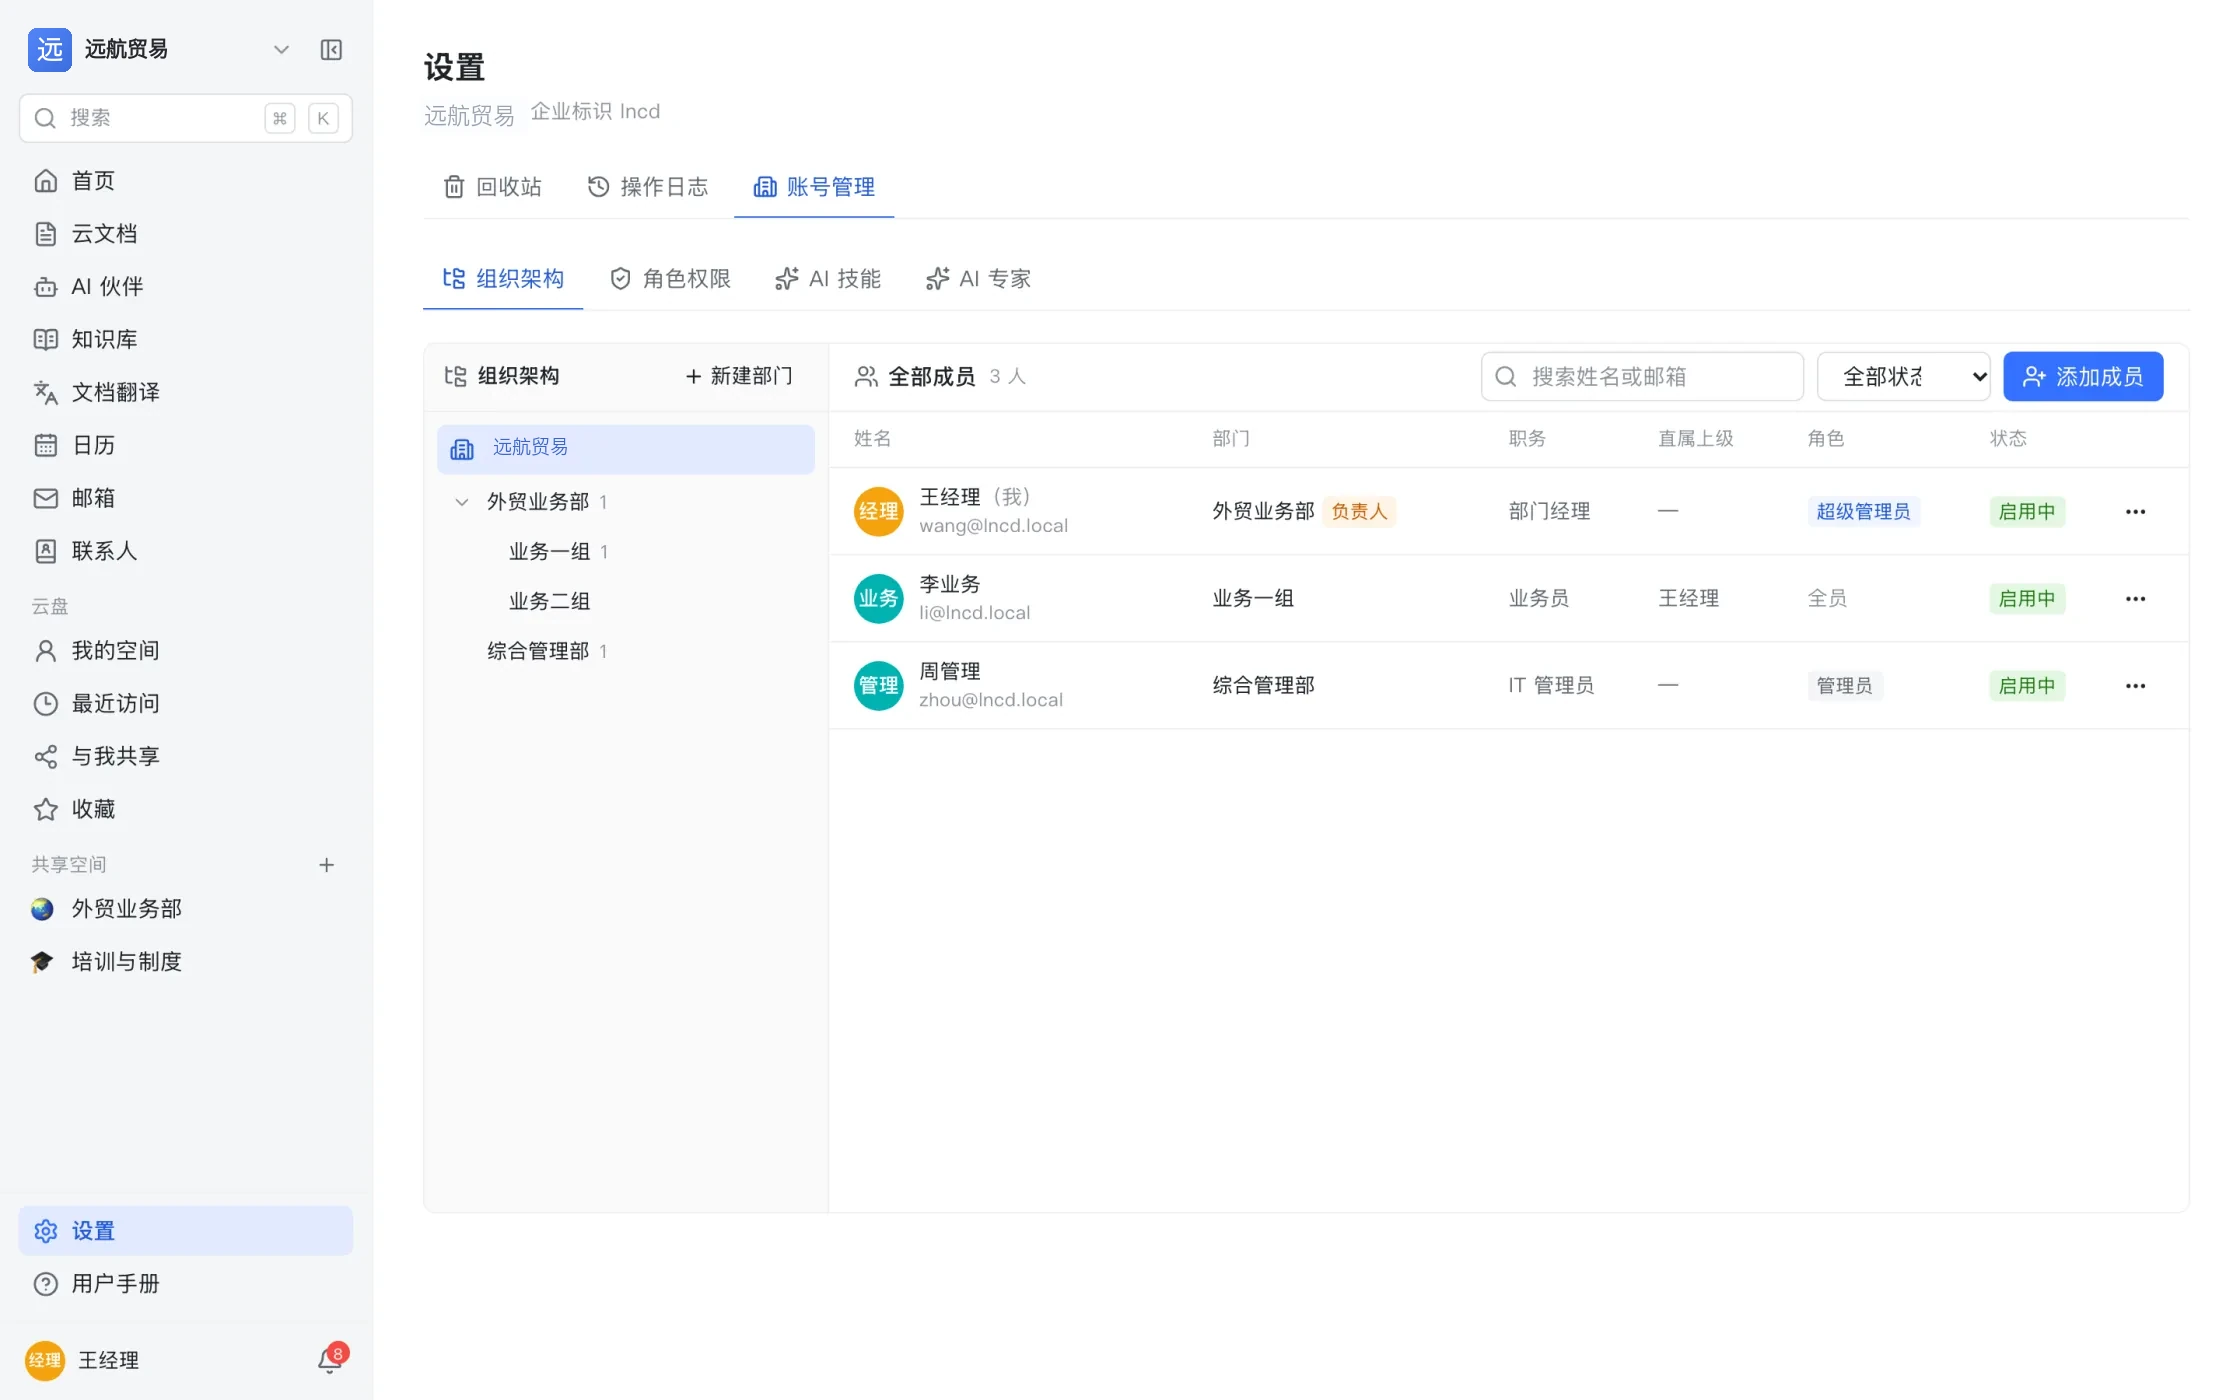
内置角色
| 角色 | 说明 |
|---|---|
| 超级管理员 | 拥有全部权限,不能修改或删除。开通企业时指定的第一位管理员自动成为超级管理员。 |
| 全员 | 所有成员默认拥有的权限,可以调整,不能删除。 |
| 管理员 | 预置的自定义角色:管理成员、部门、角色、术语库、邮件域和查看操作日志。 |
自定义角色
- 点「新建角色」,填名称和描述。
- 在「权限配置」里勾功能模块或具体权限,点「保存权限」。
- 在「角色成员」里添加成员。一个成员可以有多个角色,权限取并集。
权限是怎么收口的
- 服务端对每个接口都校验权限,不是靠前端把按钮藏起来;前端入口只是把没权限的东西先收好。
- 防提权:非超级管理员只能授予或收回自己有的权限,不能改自己的角色,也不能管理超级管理员。
- 内容权限只认节点授权,主体是成员、部门或企业;给部门就覆盖全部下级部门;停用的成员等同非成员。
- 停用一位成员,他的权限立即失效,会话一并清除,知识检索里也不再出现他的内容。